KVKK uyumlu raporlama altyapısı kurma ve erişim kayıtlarını izleme
KVKK uyumlu raporlama altyapısı kurma adımlarını öğrenin; veri envanteri, rol tabanlı erişim ve kayıt izleme ile denetime hazır raporları düzenli oluşturun.
- Kişisel verileri işleme amacı ve hassasiyet düzeyine göre sınıflandırarak envanterin kapsamını netleştirin.
- Erişim yetkilerini görevlerle eşleştirin; kayıtları olası uygunsuzlukları belirlemeye yardımcı olacak şekilde düzenli izleyin.
- Raporları denetim kanıtlarıyla ilişkilendirerek bulguların ve düzeltici aksiyonların izlenmesini kolaylaştırın.
- Dışa aktarma hareketlerini de takip kapsamına alın; böylece verinin sistem dışına çıkışına ilişkin görünürlüğü artırın.
- Kurulum ve devreye alma adımlarını veri kaynakları, erişim kontrolleri ve raporlama ihtiyaçlarıyla uyumlu planlayın.
Erişim kayıtları, kişisel verilere kimin, hangi sistem üzerinden ve ne zaman eriştiğini görünür kılar; bu izler olmadan olası uygunsuzlukları raporlamak zorlaşır. KVKK uyumlu raporlama altyapısı kurarken veri envanterini, erişim yetkilerini ve sistem kayıtlarını birlikte ele almak gerekir. T.C. Cumhurbaşkanlığı Mevzuat Bilgi Sistemi’ne göre KVKK’nın 12. maddesi, veri sorumlusuna kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek, verilerin muhafazasını sağlamak için gerekli teknik ve idari tedbirleri alma yükümlülüğü getirir.
Raporlama altyapısının yalnızca gösterge tabloları üretmesi yeterli değildir. Verinin nerede bulunduğu, hangi amaçla işlendiği ve kimlerin erişebildiği izlenebilmeli; kayıtlar denetim ve aksiyon takibinde kullanılabilmelidir.
Bu yazıda kişisel verileri sınıflandırma ve envanter oluşturma, rol tabanlı erişimleri düzenleme ve erişim kayıtlarını izleme adımlarını ele alıyoruz. Raporlama çıktılarının denetime nasıl hazırlanacağını ve belirlenen risklerin hangi ölçütlerle önceliklendirileceğini de açıklıyoruz. Böylece teknik kontrolleri veri yönetişimi ve iş süreçleriyle ilişkilendirerek sürdürülebilir bir izleme düzeni kurabilirsiniz.
Kişisel verilerin sınıflandırılması ve veri envanteri
İlk adım, kişisel verilerin hangi sistemlerde bulunduğunu ve hangi amaçla işlendiğini kaydetmektir. Veri envanteri; veri kategorisini, işleme amacını, kaynağını, alıcılarını ve saklama sürecini ilişkilendirir. Örneğin, web formundan alınan aday bilgisi önce aday takip sistemine, ardından insan kaynakları raporuna aktarılabilir. Her aktarım noktası envanterde ayrı bir süreç olarak yer almalıdır. Verileri hassasiyet düzeyine göre sınıflandırmak, erişim kurallarını belirlemeyi de kolaylaştırır.
KVKK’da kişisel verilerin işlenmesi ve raporlanmasına ilişkin hukuki dayanaklar nelerdir? İşleme amacı ve hukuki şart, her veri akışı için belgelenmeli; ilgili kişiye gerekli bilgilendirme yapılmalıdır. KVKK’nın 10. maddesi aydınlatma yükümlülüğünü düzenler; raporlama da belirlenen amaç ve şartlarla uyumlu tasarlanmalıdır.
Web formlarında veri minimizasyonu için alanları kullanım amacıyla eşleştirin. Türkiye’de en çok trafik alan 3 formun incelenmesi ve gereksiz alanların sadeleştirilmesi önerilir. Örneğin, bir iletişim formunda talebi yanıtlamak için gerekmeyen bilgileri zorunlu tutmayın. Aydınlatma metnini formun yanında görünür kılın ve hangi sürümün gösterildiğini kaydedin. Aday başvurularında metni başvuru anında sunup kayıt altına alın. Böylece form verisiyle aydınlatma süreci ilişkilendirilebilir.
VERBİS’e kayıt yükümlülüğü bulunan kuruluşlar, veri kategorilerini ve saklama sürelerini beyan etmelidir. Envanterdeki kategoriler, işleme amaçları ve saklama kuralları raporlama alanlarıyla tutarlı olmalıdır. Web’den PMS’ye, CRM’ye veya çağrı merkezine aktarılan veriler için kaynak, hedef ve kullanım amacı kaydedilmelidir. Örneğin, çağrı merkezi kaydı CRM’ye aktarılıyorsa raporda aktarım amacı ve erişebilen roller görünmelidir. Bu eşleştirme, farklı sistemlerdeki kayıtları ortak bir süreç kapsamında izlemeyi sağlar.
Raporlama verileri için saklama ve imha süreleri nasıl belirlenir? Süreyi işleme amacı, ilgili kayıt türü ve saklama politikası belirler; amaç ortadan kalkınca verinin imhası planlanmalıdır. İmha yönetmeliği kapsamında periyodik imha en fazla 6 ay aralıklarla yapılmalıdır.
İlgili kişi başvurularını da envanter süreçlerine bağlayın. T.C. Cumhurbaşkanlığı Mevzuat Bilgi Sistemi’ne göre başvurulara yanıt süresi 30 gündür. Başvurunun alındığı tarih, ilgili veri kaynağı ve tamamlanan işlem kayıt altına alınmalıdır. Böylece düzeltme veya silme talebinin raporlama sistemlerine yansıması izlenebilir.
KVKK kapsamında raporlama verilerinin yurt dışına aktarımı hangi şartlara tabidir? KVKK’nın 9. maddesindeki aktarım koşulları ayrıca karşılanmalıdır. Bir yapay zekâ aracı CV metnini dil modeline gönderiyorsa bu aktarımı envantere ekleyin ve model sağlayıcısını belirleyin. Yazılım şirketinin Türkiye’de kurulmuş olması, verilerin Türkiye’de tutulduğunu tek başına göstermez.
KVKK uyumlu raporlama altyapısı kurmanın maliyeti ne kadardır? Maliyet; veri kaynaklarının sayısına, entegrasyon kapsamına, erişim kontrollerine ve rapor gereksinimlerine bağlıdır; fiyat teklif talebinden sonra belirlenir. KVKK uyumlu raporlama için erişim yetkileri ve kullanıcı rolleri nasıl tasarlanır? Rolleri görevlerle eşleştirin ve her kullanıcıya yalnızca işini yürütmesi için gereken verilere erişim tanımlayın. Görev değiştiğinde yetkileri güncelleyin.
Raporlama altyapısında KVKK ihlali riskleri ve olası yaptırımlar nelerdir? Gereğinden geniş erişim, amaç dışı kullanım ve kontrolsüz aktarım risk oluşturur. 2026 yılında veri güvenliği yükümlülüklerinin ihlalinde idari para cezası alt sınırı 256.357 TL, üst sınırı 17.092.242 TL’dir.
Raporlama altyapısı ve denetim hazırlığı
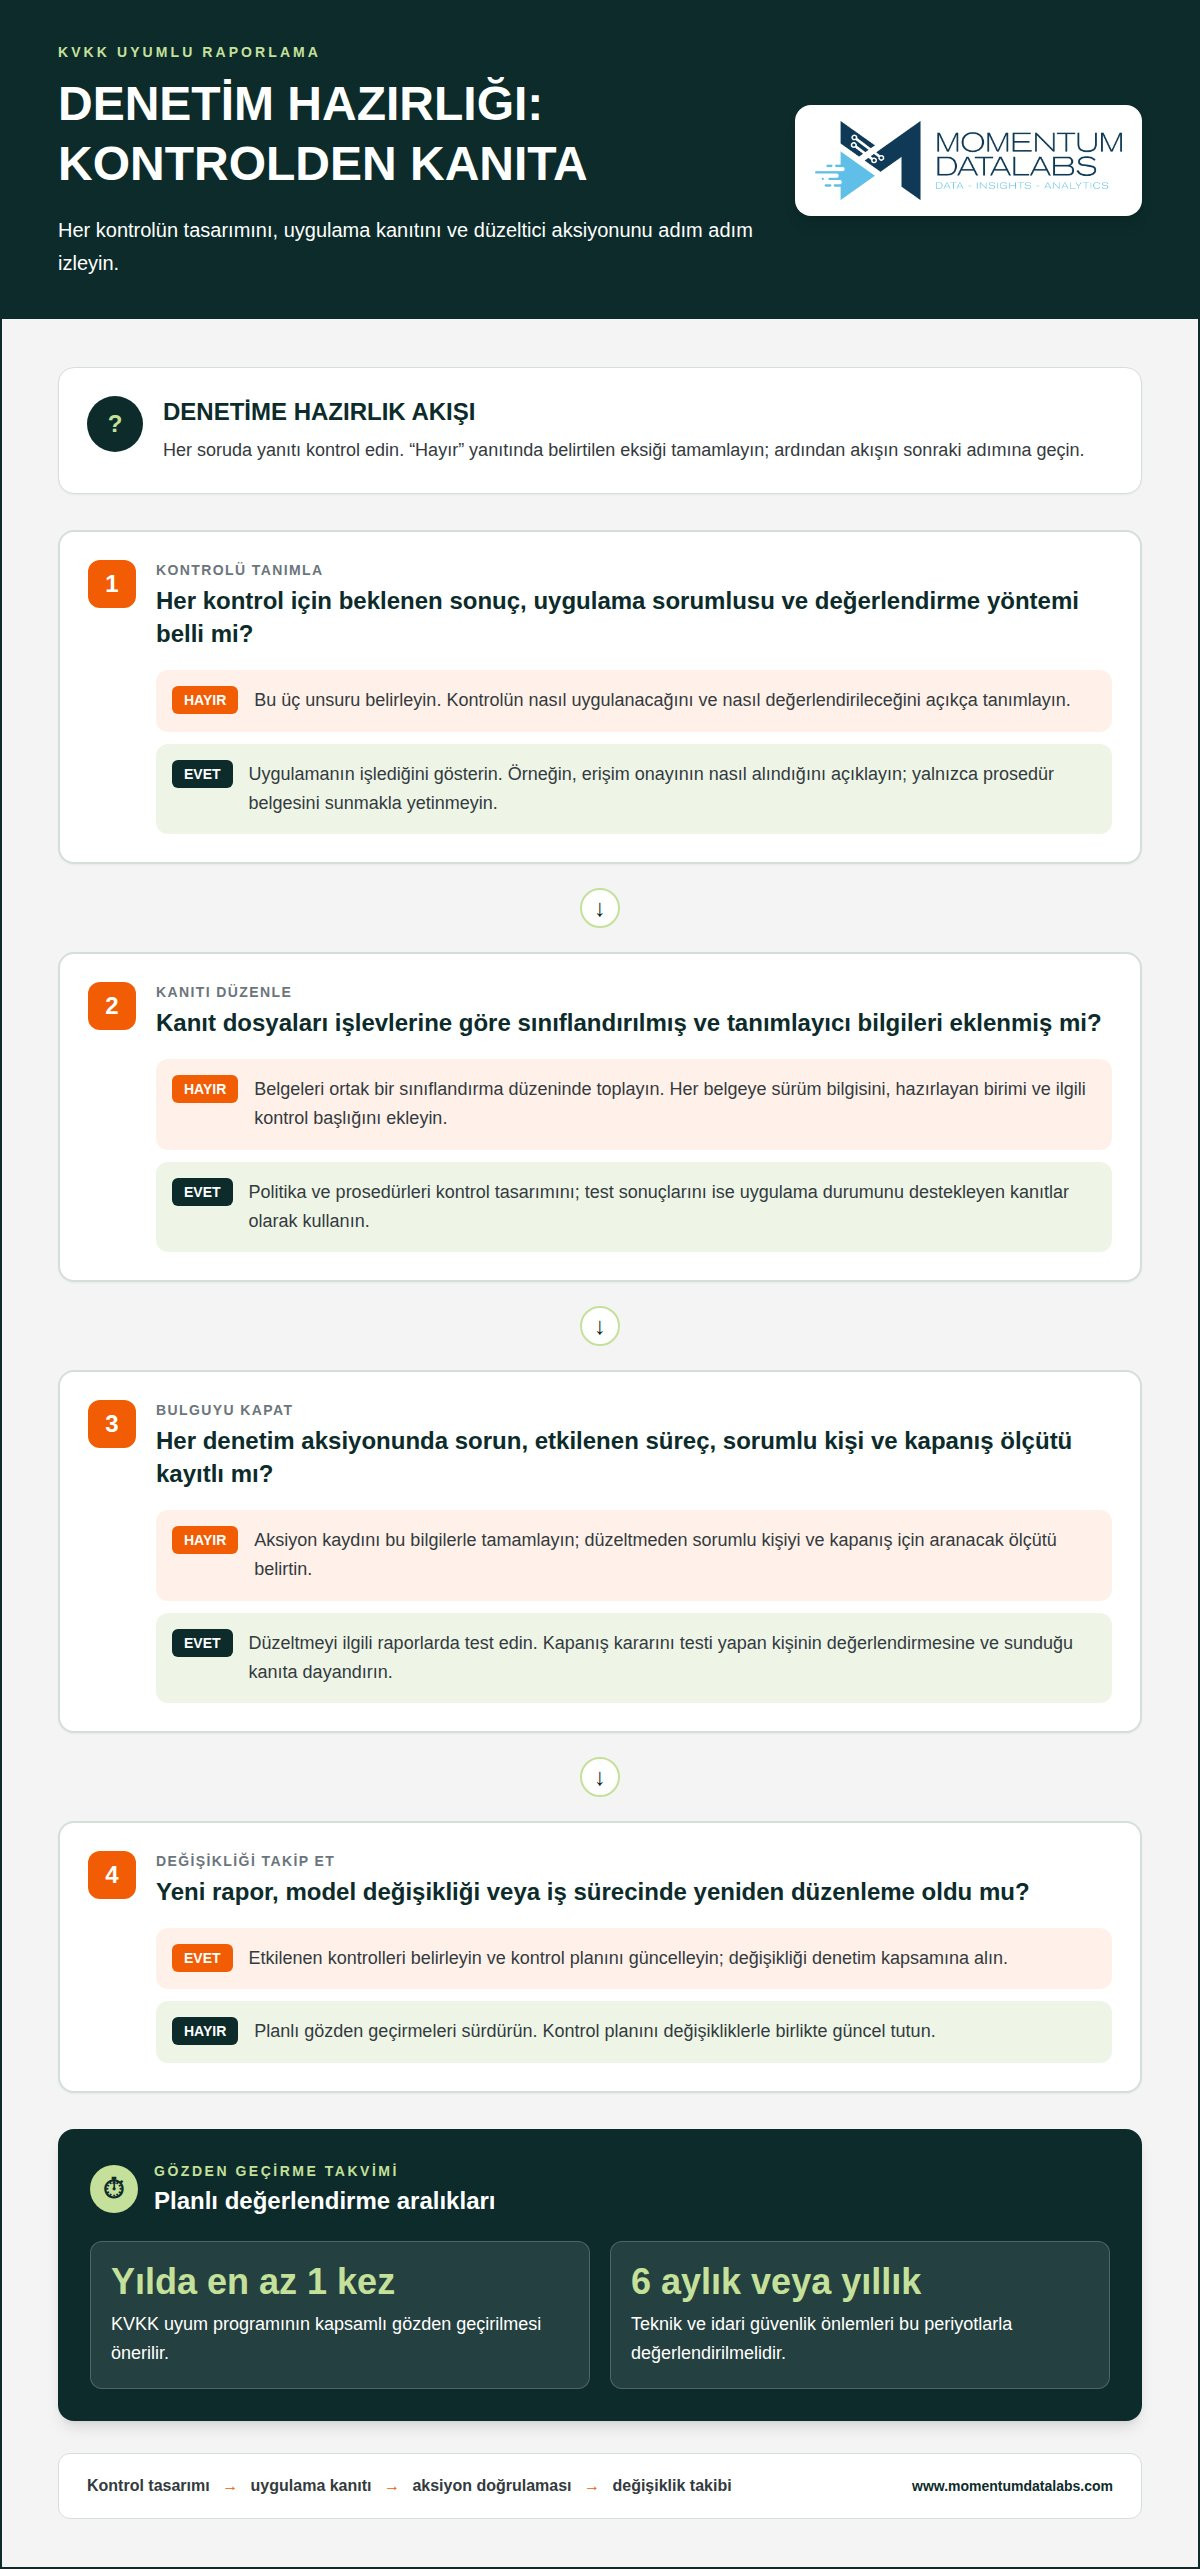
Denetime hazırlık, kontrollerin tasarlanmış olmasını ve uygulamada işlediğinin gösterilmesini gerektirir. Her kontrol için beklenen sonucu, uygulama sorumlusunu ve değerlendirme yöntemini belirleyin. Örneğin, erişim onay sürecinde yalnızca prosedür belgesini sunmakla kalmayın, onay kararının nasıl alındığını da açıklayın. Böylece denetim görüşmesi, politika metinlerinden somut uygulamaya taşınır.
Kanıt dosyalarını işlevlerine göre düzenleyin. Politika ve prosedürler kontrol tasarımını, test sonuçları ise uygulama durumunu destekler. Her belgeye sürüm bilgisini, hazırlayan birimi ve ilgili kontrol başlığını ekleyin. Denetim ekibi bir kuralın ne zaman değiştiğini sorarsa, sürüm geçmişi değişikliğin gerekçesini ve yürürlük sırasını gösterir. Belgeleri ortak bir sınıflandırma düzeninde tutmak, aynı kanıtı farklı adlarla arama sorununu önler.
Denetim aksiyonlarını bulgunun niteliğine göre izleyin. Aksiyon kaydında sorun tanımı, etkilenen süreç, düzeltmeden sorumlu kişi ve kapanış ölçütü yer alsın. Örneğin, rapordaki hesaplama kuralı yanlış sonuç üretiyorsa yalnızca ölçüyü değiştirmek yeterli olmayabilir. Düzeltmenin ilgili raporlarda doğru çalıştığını da test edin. Kapanış kararını testi yapan kişinin değerlendirmesine ve sunduğu kanıta dayandırın.
Kontrol planını değişikliklerle birlikte güncelleyin. Yeni rapor yayımlandığında, model değiştiğinde veya iş süreci yeniden düzenlendiğinde etkilenen kontrolleri belirleyin. KVKK uyum programının yılda en az bir kez kapsamlı biçimde gözden geçirilmesi önerilir. Teknik ve idari güvenlik önlemleri de altı aylık veya yıllık periyotlarla değerlendirilmelidir. Planlı gözden geçirmeler, değişikliklerin denetim kapsamına zamanında alınmasını sağlar.
Çalışan eğitimi, yazılı kuralların günlük kararlara yansımasını destekler. İçeriği görev gruplarına göre uyarlayın. Rapor hazırlayan ekiplere test verisi kullanımı ve değişiklik onayı; yöneticilere ise sonuçları doğru yorumlama konuları anlatılabilir. Katılım kaydının yanı sıra eğitim içeriğinin sürümünü ve uygulamalı değerlendirme sonucunu da belgeleyin. Böylece kayıt, yalnızca katılımı değil, işlenen konuları da gösterir.
Hacettepe Üniversitesi’nde kişisel veri işleme envanteri yılda en az 1 kez gözden geçirilir. Bu örnek, kurumsal gözden geçirme takviminde sorumlu, kapsam ve tamamlanma kanıtının birlikte tanımlanmasının önemini gösterir. Denetim hazırlığında aynı disiplin, eğitim ve kontrol değerlendirmelerinin takibini de kolaylaştırır. Kontrol sahiplerinin uygulamaları tutarlı yürütmesi için kurumsal Power BI eğitimini ekiplerin gerçek raporlama senaryolarına göre planlayabilirsiniz.
Raporlama altyapısındaki loglama sistemlerini denetlemek ve rapor üretim altyapısını hazırlamak, kayıtların izlenebilir ve kullanılabilir olmasına katkı sağlar. Denetim öncesinde raporların hangi kayıtları temel aldığı, bu kayıtların nasıl toplandığı ve rapor çıktılarının nasıl doğrulandığı açıklanabilmelidir. VERBİS kaydı ve veri işleme faaliyetlerinin belgelendirilmesi dâhil her adım denetime hazır olmalıdır. Kayıtları, belgeleri ve raporları birbiriyle ilişkilendirmek, denetimde ilgili bilgilerin tutarlı biçimde sunulmasını destekler. Log incelemesinde yalnızca kayıtların mevcut olup olmadığına değil, raporlama sürecinde kullanılacak bilgilerin denetime elverişli olup olmadığına da bakılmalıdır.
Türkiye'de kişisel veri işleyen veri sorumluları, KVKK kapsamında Kanun hükümlerinin kurumlarında uygulanmasını sağlamak için gerekli denetimleri yapmak veya yaptırmakla yükümlüdür. Bu sorumluluğu yerine getirmek, kontrollerin uygulandığını gösteren kayıtları ve değerlendirmeleri hazır tutmayı gerektirir. Kurumların çalışanlarına KVKK farkındalık eğitimi vermesi, veri güvenliği ihlallerine karşı duyarlılığı artırmaya yardımcı olur. Eğitim içeriğini ve uygulamadaki karşılığını, çalışanların veri işleme sırasında dikkat etmesi gereken noktalarla ilişkilendirin. Saklama uygulamalarında yazılı politikayı sistemde fiilen tutulan verilerle karşılaştırın. KVKK kapsamındaki veri saklama politikası iki yıl öngörürken sistemde altı yıllık CV tutulması, politika ile uygulama arasında uyumsuzluk yaratır. Bu tür farkları belirleyip gidermek, denetim kanıtlarının kurum uygulamalarıyla tutarlı olmasını sağlar.
Audit trail ve dışa aktarma işlemlerinin izlenmesi
Erişim kaydı, kimin hangi veriye ne zaman ulaştığını göstermelidir. Kayıtlarda kullanıcı veya servis hesabı, işlem türü, zaman damgası, kaynak sistem ve işlem sonucu bulunmalıdır. Örneğin, bir çalışan müşteri raporunu açtığında görüntüleme olayı kaydedilebilir. Bu ayrıntılar, olayın nerede başladığını ve hangi işlemlerle ilerlediğini anlamayı kolaylaştırır.
Her kaydı ilgili veri kaynağı ve raporla ilişkilendirin. Power BI raporundaki dışa aktarma hareketi; çalışma alanı, rapor adı ve kullanıcı rolüyle eşleşmelidir. Böylece yalnızca bir dosyanın indirildiği değil, hangi rapordan ve hangi yetkiyle indirildiği de incelenebilir. Kayıtlardaki zaman bilgisi tutarlı olmalı; farklı sistemlerin saatleri olay sırasını bozmayacak biçimde yönetilmelidir.
Dışa aktarma izleme kapsamına Excel, CSV ve rapor indirme işlemlerini alın. Her olayda dosya türünü, işlemi yapan hesabı, rapor bağlamını ve işlem sonucunu kaydedin. Örneğin, satış raporunun Excel biçiminde indirilmesini görüntüleme olayından ayrı değerlendirin. Bu ayrım, rapor kullanımını analiz ederken dışarı aktarılan verilerin de görünür olmasını sağlar.
DLP sistemleri, hassas verilerin kurum dışına çıkıp çıkmadığını izler. Dışa aktarma kayıtlarını bu izleme çıktılarıyla ilişkilendirmek, olağan iş akışlarıyla incelenmesi gereken hareketleri ayırmaya yardımcı olur. Örneğin, bir kullanıcının raporu indirdikten sonra dosyayı kurumsal kanaldan paylaşması, ilgili kayıtlarla birlikte değerlendirilebilir. İncelemede yalnızca kullanıcı adını değil, işlem amacını ve veri kapsamını da dikkate alın.
Kişisel verilere erişim kayıtlarını düzenli olarak yedekleyin ve değiştirilmeye karşı koruyun. Yedek kopyaların nerede tutulduğu, kimlerin erişebildiği ve geri yükleme sürecinin nasıl yürütüldüğü kayıt düzeninde açıklanmalıdır. Saklama süresini işleme amacı, ilgili kayıt türü ve kurumun saklama politikasıyla uyumlu belirleyin. Amaç ortadan kalktığında kayıtlara uygulanacak imha sürecini de tanımlayın.
İnceleme akışını olay türlerine göre tasarlayın. Önce olağan dışı indirme veya yetki dışı erişim kayıtlarını belirleyin; ardından ilişkili raporu, kullanıcı rolünü ve zaman aralığını değerlendirin. Bulguyu, alınan aksiyonu ve doğrulama sonucunu aynı olay dosyasında tutun. Örneğin, gereksiz erişim yetkisi kaldırıldığında değişikliğin ne zaman yapıldığını kaydedin.
Hacettepe Üniversitesi’nde veri işleme faaliyetlerinin, erişim kayıtlarının ve güvenlik loglarının düzenli izlenerek olası ihlal ve uygunsuzlukların proaktif biçimde tespit edilmesi planlanmaktadır. Bu yaklaşım, raporlama ortamında kayıtların yalnızca saklanmasını değil, inceleme sürecine bağlanmasını da destekler. İzleme sorumluluğunu belirleyin; tespit edilen olayların hangi ekibe ve hangi kayıt düzenine aktarılacağını açıklayın.
İzleme raporlarında erişim türü, dışa aktarma sayısı, başarısız işlemler ve açık incelemeler ayrı gösterilebilir. Her gösterge, dayandığı kayıt kaynağıyla eşleştirildiğinde yorumlanabilir hale gelir. Örneğin, başarısız erişimleri rapor adı ve kullanıcı rolüyle birlikte sunmak, tekrarlanan örüntüleri fark etmeyi kolaylaştırır. Böylece audit trail denetimde incelenebilir kanıt üretir.
Kurulum, entegrasyon ve devreye alma
Kurulum, veri kaynaklarını ve raporlama akışlarını belirlemekle başlar. Önce kaynak sistemleri, sorumluları ve yenileme sıklıklarını eşleştirin. Ardından bağlantıları test ortamında kurup verinin doğru aktığını doğrulayın. Örneğin, CRM’deki müşteri kayıt sayısını rapordaki kayıt sayısıyla karşılaştırın. Bu adım, üretime geçmeden önce eşleme ve dönüşüm sorunlarını ortaya çıkarır.
Entegrasyon tasarımında her aktarımın başlangıç ve bitiş noktasını belgeleyin. Web uygulamasından veri ambarına, oradan raporlama modeline ilerleyen akışta hata kayıtları oluşturun. Yazılım bağlantısı kesildiğinde yenilemenin başarısız olduğu anlaşılmalı; düzeltme sonrasında yeniden çalıştırma kaydedilmelidir. Kişisel veri içeren alanları test verisinde maskeleyin. Böylece test ortamında gerçek kişi bilgileri gereksiz yere kullanılmaz.
Bulut tabanlı ve kurum içi raporlama altyapıları KVKK açısından nasıl karşılaştırılır? Her iki seçenekte de amaç, veriye erişimi ve işleme faaliyetlerini uygun tedbirlerle yönetmektir. Bulut seçiminde verinin tutulduğu konumu, alt işleyenleri ve yurt dışına aktarım koşullarını değerlendirin. Kurum içi modelde ise altyapı işletimi ve erişim kontrolleri kurumun sorumluluk alanındadır.
İki mimaride de verinin depolanırken ve aktarılırken şifrelenmesi, yetkilerin görevlerle sınırlandırılması ve erişim hareketlerinin kaydedilmesi gerekir. Bulut yazılımı kullanmak, verinin otomatik olarak Türkiye’de tutulduğu anlamına gelmez. Bu nedenle veri akışını ve hizmet sağlayıcı bileşenlerini mimari şemada gösterin. Yurt dışına aktarım söz konusuysa KVKK’nın 9. maddesindeki koşulları ayrıca değerlendirin.
Devreye alma öncesinde aşağıdaki kontrolleri sırayla tamamlayın:
- Kaynak eşlemesini doğrulayın. Her tabloyu ve alanı onaylanmış veri kaynağıyla karşılaştırın. Böylece yanlış eşleme raporlara taşınmadan bulunur.
- Güvenlik ayarlarını test edin. Şifreleme, kimlik doğrulama ve erişim sınırlarını test hesaplarıyla deneyin. Sonuçları yapılandırma kaydına ekleyin.
- Yenileme akışını çalıştırın. Başarılı ve hatalı senaryoları ayrı ayrı kaydedin. Örneğin, bağlantı kesintisinde hata bildiriminin oluştuğunu doğrulayın.
- Rapor çıktısını karşılaştırın. Test ortamındaki toplamları kaynak sistem kayıtlarıyla karşılaştırın. Farkları dönüşüm kuralları üzerinden inceleyin.
- Üretime geçişi belgeleyin. Onaylanan model sürümünü, geçiş zamanını ve sorumluları kaydedin. Böylece değişikliğin hangi sürümle yapıldığı izlenebilir.
Türkiye’de KVKK yazılımı kurulum süreci, şirketin büyüklüğüne ve veri işleme karmaşıklığına bağlı olarak 2-6 hafta sürebilir. Bu süreyi etkileyen başlıca işler, kaynak bağlantılarının kurulması, veri eşlemesi ve güvenlik testleridir. Devreye alma sonrasında yenileme hataları ve rapor tutarlılığı izlenmelidir. Her değişiklikte test ortamı, onay ve üretim geçişi kayıtları güncellenmelidir.
Kurulumun tamamlanması, bağlantıların çalışmasının yanında kontrollerin düzenli biçimde sürdürülebilmesine de bağlıdır. Türkiye’de web altyapısı için sürdürülebilir KVKK kontrol rutini 30 günde kurulabilir. Bu rutinde veri akışını, erişim yetkilerini, maskeleme tercihlerini ve yenileme sonuçlarını gözden geçirecek sorumlular belirlenmelidir. Her kontrolün nasıl kaydedileceği ve bir sorun görüldüğünde hangi düzeltmenin yapılacağı da önceden açıklığa kavuşturulmalıdır. Böylece devreye alma sonrasında kontroller tek seferlik bir işlem olarak kalmaz; değişiklikler ve başarısız yenilemeler takip edilebilir. Üretime geçiş kaydını bu rutinle ilişkilendirmek, onaylanan model ile çalışan yapı arasındaki farkları incelemeyi kolaylaştırır.
Kullanıcıların sürece dahil edilmesi gereken uygulamalarda pilot çalışma, raporların ve iş akışlarının gerçek kullanım koşullarında değerlendirilmesine yardımcı olur. KVKK uyumlu personel dosyası yönetimi pilotu 31-60 günlük aşamada gerçek kullanıcılarla çalıştırılmalı ve KPI paneli açılmalıdır. Pilot boyunca kullanıcıların erişim ihtiyaçları, rapor çıktılarının anlaşılabilirliği ve karşılaşılan aksaklıklar gözlemlenebilir. Geri bildirimler, veri eşleme veya yetki ayarlarında gerekli düzeltmeleri belirlemek için kullanılmalıdır. Pilotun sonuçları ve yapılan değişiklikler kayıt altına alındığında, kapsamın genişletilmesi ya da ek düzenleme yapılması konusunda değerlendirme zemini oluşur. Bu yaklaşım, teknik devreye alma ile günlük kullanım arasındaki geçişin kontrollü biçimde yürütülmesini destekler.
KVKK uyumlu raporlama altyapısı hangi şartları sağlamalı?
Altyapının temel ölçütü, kişisel veriyi amaçla sınırlı işlemek ve erişimi yönetmektir. T.C. Cumhurbaşkanlığı Mevzuat Bilgi Sistemi’ne göre Türkiye’de KVKK’nın 12. maddesi, veri sorumlusuna kişisel verilerin hukuka aykırı işlenmesini ve erişilmesini önlemek, verilerin muhafazasını sağlamak için gerekli teknik ve idari tedbirleri alma yükümlülüğü getirir. Raporlama bileşenleri bu kontrollerle birlikte tasarlanmalıdır. Yalnızca rapor ekranını güvenceye almak yeterli değildir. Kaynak sistemler, veri dönüşümleri ve dışa aktarma adımları da kapsama alınmalıdır.
Aşağıdaki kontroller, altyapının tasarımında ve düzenli işletiminde kullanılabilir:
- İşleme amacını ilişkilendirin. Her rapor alanının kullanım amacı ve kaynağı belgelenmelidir; örneğin personel raporundaki bölüm bilgisi gerekli iş süreciyle eşleşmelidir.
- Yetkileri rol bazlı tanımlayın. Çalışanlar yalnızca görevleri için gereken verilere erişmelidir; görev değiştiğinde ilgili rol ve izinler güncellenmelidir.
- Veriyi aktarımda ve depolamada şifreleyin. Raporlama deposuna giden bağlantılar ve depolanan kişisel veriler için şifreleme uygulanmalıdır.
- Sistem hareketlerini kaydedin. Oturum açma, görüntüleme, değişiklik ve dışa aktarma olayları kullanıcı ve zaman bilgisiyle ilişkilendirilmelidir.
- Yedekleri koruyun. Erişim kayıtları düzenli yedeklenmeli, değişikliğe karşı korunmalı ve geri yükleme süreci sınanmalıdır.
- Değişiklikleri izleyin. Yeni rapor, veri kaynağı veya erişim rolü eklendiğinde ilgili kontroller ve belgeler güncellenmelidir.
Bir Power BI raporunda bölge yöneticileri yalnızca kendi bölgelerinin müşteri verilerini görmelidir. Bu senaryoda model filtresini, rol tanımını ve rapor erişimini birlikte test edin. Aynı kullanıcı farklı bir çalışma alanına geçtiğinde erişim sınırlarını yeniden değerlendirin. Böylece yetkiyi yalnızca rapor bağlantısına değil, verinin kapsamına göre belirlersiniz.
Rapor çıktılarında gereksiz kişisel alanları göstermemek önemli bir tasarım kontrolüdür. Örneğin, yönetim raporunda toplulaştırılmış sonuç yeterliyse ad ve iletişim bilgilerini modele almayın. Bu tercih, raporun amacını korurken kişisel verilerin görünürlüğünü azaltır. Alanları değiştirdiğinizde raporun filtrelerini, ölçülerini ve dışa aktarma seçeneklerini yeniden test edin.
Uygunluk tek seferlik kurulumla tamamlanmaz. Kurum, güvenlik önlemlerinin işleyişini izlemeli ve gerekli denetimleri yapmalı veya yaptırmalıdır. Kontrol sonuçlarını bulgu, sorumlu ve düzeltme kaydıyla ilişkilendirin. Örneğin, gereğinden geniş erişim saptandığında yetki değişikliğini ve doğrulama sonucunu aynı kayıt düzeninde tutun. Bu yaklaşım, rapor çıktısıyla onu koruyan kontroller arasındaki bağı görünür kılar.
Altyapıyı devreye almadan önce her kontrol için kanıt türünü ve sorumlusunu belirleyin. Erişim matrisi, şifreleme ayarı, kayıt örneği ve yedekleme sonucu ayrı kanıtlar olabilir. Bir rapor değiştiğinde ilgili testleri yeniden çalıştırmak, teknik kontrollerin güncel kalmasına yardımcı olur. Böylece KVKK uyumlu raporlama altyapısı, iş hedeflerini ve güvenlik yönetişimini aynı tasarımda buluşturur.
Momentum Data Labs
Momentum Data Labs, veri kaynakları, modeller ve raporlama süreçleri arasında tutarlı bir yapı kurmak isteyen kurumlara destek olur. Veri envanteriyle raporların kullandığı modeller arasında uyumsuzluk varsa, Power BI Veri Modelleme ve DAX Optimizasyonu hizmeti mevcut yapıyı gözden geçirmeye yardımcı olur. Dağınık veri kaynaklarını merkezi bir mimaride toplamak için Veri Ambarı ve Lakehouse Danışmanlığı değerlendirilebilir. Microsoft Fabric’e geçiş planlarında ise Microsoft Fabric Geçiş ve Modernizasyon Danışmanlığı mimari dönüşüm ihtiyaçlarına yanıt verir.
Raporları kullanan ekiplerin erişim ve yönetişim süreçlerini doğru uygulaması için kurumsal eğitim çözümleri de tercih edilebilir. Öncelikli adım; mevcut veri mimarisine, entegrasyonlara ve raporlama hedeflerine bağlıdır. Veri akışlarınızı veya modelinizi değerlendirmek ve uygun çalışma kapsamını görüşmek için Momentum Data Labs ile iletişime geçin.
İzleme düzeninizi sürdürülebilir kılın
Raporlama altyapısının uzun vadeli değeri, kurumun değişen ihtiyaçlarına uyum sağlamasına bağlıdır. Yeni bir iş önceliği ortaya çıktığında raporlama yol haritasını bu hedefle ilişkilendirin ve geliştirme sırasını iş etkisine göre belirleyin. Böylece teknik çalışmalar günlük karar süreçlerine katkı sunan bir plana dönüşür.
KVKK uyumlu raporlama altyapısı kurma sürecinde mevcut yapıyı değerlendirmek, iyileştirme alanlarını belirlemeye yardımcı olur. Momentum Data Labs, kurumların analitik hedeflerine uygun çalışma kapsamını netleştirmelerine destek olur. Başlangıç noktanızı ve önceliklerinizi paylaşarak sonraki adımı değerlendirebilirsiniz.
Momentum Data Labs ile görüşün ve raporlama hedeflerinizi birlikte ele alın. Sürdürülebilir ilerleme, doğru öncelikle başlar.
Sıkça Sorulan Sorular
Erişim kayıtları (audit trail) neden KVKK için önemlidir?
Erişim kayıtları, güvenlik olaylarında hesap hareketlerini veri üzerindeki işlemlerle karşılaştırmaya yardımcı olur. Örneğin, aynı kullanıcı oturumunda rapor görüntüleme ve dosya indirme ayrı olaylar olarak incelenebilir. Olay numarası veya ortak işlem kimliğiyle ilişkili kayıtları bir araya getirmek, incelemeyi hızlandırır. Bu yaklaşım, şüpheli hareketleri doğrulanmış iş akışlarından ayırmayı ve olay dosyasını tutarlı biçimde oluşturmayı kolaylaştırır.
Raporlama sisteminde veri minimizasyonu ve anonimleştirme nasıl uygulanır?
Raporun kullanım amacına göre ayrıntı düzeyini belirleyin ve gereksiz kişi bazlı çıktıları kaldırın. Örneğin, küçük gruplardaki çalışan sayılarını raporda göstermemek, kişilerin toplulaştırılmış sonuçlardan anlaşılma riskini azaltabilir. Anonimleştirme değerlendirmesinde farklı raporlar birleştirildiğinde kimliğin yeniden belirlenip belirlenemeyeceğini de inceleyin. Maskeleme veriyi görünümden saklayabilir, ancak tek başına anonimleştirme anlamına gelmez.
KVKK uyumlu raporlama altyapısı kurma adımları nelerdir?
Önce karar vericiler, rapor kullanıcıları ve teknik ekip arasında kapsamı netleştirin. Ardından hedef mimariyi ve sorumlulukları tasarım belgesinde karara bağlayın. Kabul ölçütlerini belirleyip örnek raporları kullanıcı gruplarıyla sınayın; sonuçları iş biriminin onayına sunun. Üretime geçerken değişiklik sorumlularını, geri dönüş yöntemini ve işletim devrini belgeleyin. Böylece proje yalnızca teknik kurulumla değil, iş sahipliği ve sürdürülebilir kullanım düzeniyle tamamlanır.
Türkiye’de KVKK uyumlu raporlama için VERBİS ve aydınlatma yükümlülükleri nasıl uygulanır?
Raporlama değişikliklerini VERBİS beyanları ve ilgili aydınlatma metinleriyle tutarlı yönetin. Yeni bir rapor kullanım amacı ekliyorsa önce mevcut beyan ve metinlerle çelişki oluşturup oluşturmadığını değerlendirin; gerekiyorsa ilgili kayıtları güncelleyin. Web formunda gösterilen aydınlatma metninin sürümünü işlem kaydıyla ilişkilendirmek, sonradan incelemeyi kolaylaştırır. Aydınlatma metniyle açık rıza süreçlerini ayrı değerlendirin; biri diğerinin yerine geçmez.