Analitik projelerde veri güvenliği risklerini nasıl yönetirsiniz?
Analitik projelerde veri güvenliği riskleri nasıl yönetilir? ISO 27001 uyumlu risk analizi, tehdit belirleme ve uçtan uca veri yönetişimi adımlarını keşfedin.
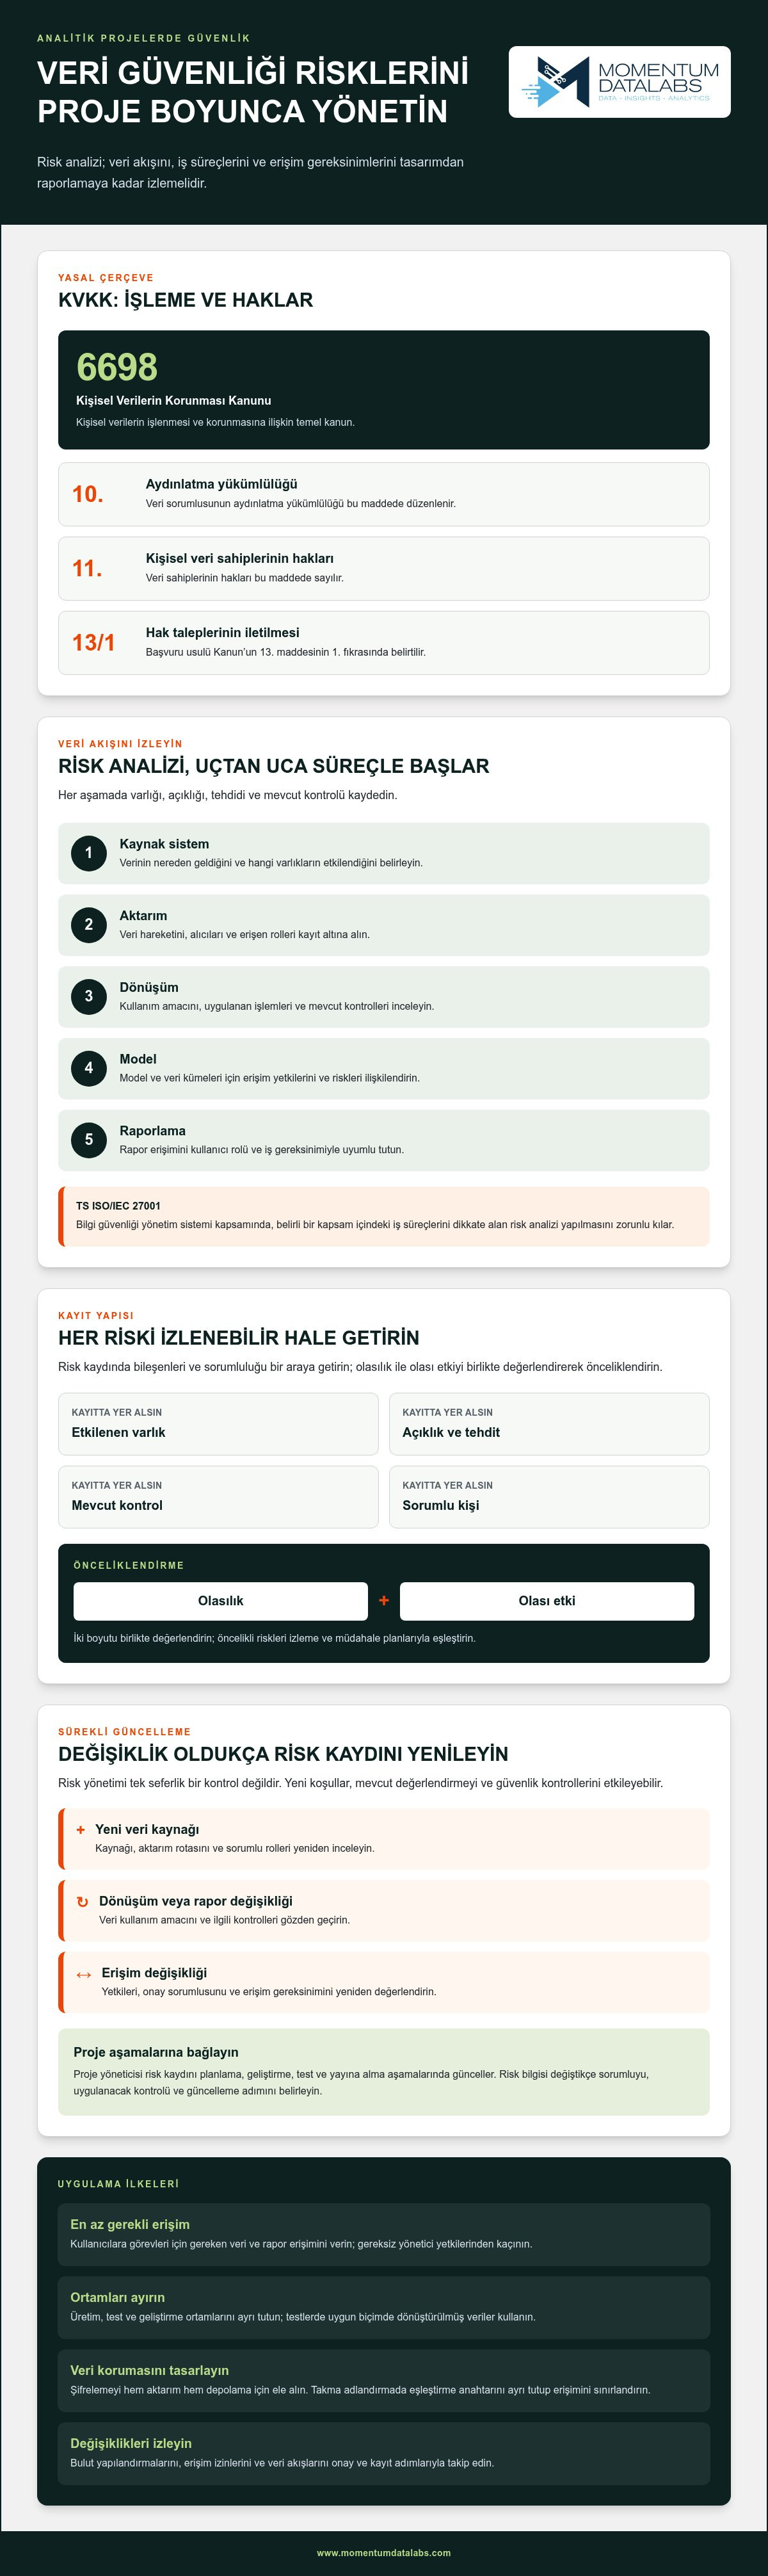
- Risk analizini proje başlangıcında planlayın; veri akışı, iş süreçleri ve erişim gereksinimleri değiştikçe yeniden değerlendirin.
- Risk kayıtlarında tehditleri, açıklıkları, etkilenen varlıkları ve sorumluları ilişkilendirerek takip edilebilir bir kayıt yapısı kurun.
- Değerlendirme öncesinde risk verisinin doğruluğunu ve bütünlüğünü gözden geçirin; nitel ve nicel yöntemleri verinin niteliğine göre kullanın.
- Olasılık ve olası etkiyi birlikte değerlendirerek risk haritası oluşturun, öncelikli kayıtları izleme ve müdahale planlarıyla eşleştirin.
- Veri ambarı, lakehouse ve analitik modeller tasarlanırken güvenlik kontrollerini yönetişim ve veri modelleme kararlarına dahil edin.
Veri güvenliği, analitik projenin başında ele alınmalı ve proje boyunca izlenmelidir. Analitik projelerde veri güvenliği risklerini yönetmek için önce süreçleri ve verileri, ardından varlıkları, açıklıkları ve tehditleri belirleyin; olasılık ve olası etkiyi değerlendirerek önceliklendirin. TS ISO/IEC 27001 standardı, bilgi güvenliği yönetim sistemi kapsamında belirli bir kapsam dâhilinde iş süreçlerini dikkate alan risk analizi yapılmasını zorunlu kılar.
Veri kaynakları çoğaldıkça erişim, veri kalitesi ve kullanım amacı arasındaki ilişkileri izlemek zorlaşır. Bu nedenle riskleri yalnızca başlangıçta kaydetmek yeterli değildir. Yeni kaynaklar, dönüşümler, raporlar veya erişim değişiklikleri ortaya çıktıkça risk kaydını güncelleyin. Böylece güvenlik kontrolleri analitik çözümün gerçek işleyişiyle uyumlu kalır.
Bu yazıda riskleri tanımlama ve değerlendirme yöntemlerini, olasılık ve etki yaklaşımıyla risk haritası oluşturmayı ve riskleri proje boyunca izlemeyi ele alıyoruz. Ayrıca veri sahipliği, erişim yetkileri, veri akışı ve yönetişimin risk yönetimiyle nasıl ilişkilendirileceğini açıklıyoruz. Böylece güvenlik kararlarını proje hedefleriyle birlikte değerlendirebilir, öncelikli risklere uygun kontroller belirleyebilirsiniz.
Risk yönetiminin proje süreçlerine entegrasyonu
Risk yönetimi, veri akışını tasarımdan raporlamaya kadar izleyen proje faaliyetidir. Her aşama için bir sorumlu, uygulanacak kontrol ve güncelleme adımı belirleyin.
KVKK kapsamında veri işleme ve saklama
KVKK kapsamında veri işleme ve saklama, analitik amaçlarla kullanılan kişisel verilerin proje boyunca kontrollü yönetilmesidir. Cumhurbaşkanlığı Mevzuat Bilgi Sistemi’ne göre Türkiye’de kişisel verilerin işlenmesi ve korunmasına ilişkin metin, 6698 sayılı Kişisel Verilerin Korunması Kanunu’na (KVKK) dayanır. Aynı sisteme göre veri sorumlusunun aydınlatma yükümlülüğü KVKK’nın 10. maddesinde düzenlenir. Kişisel veri sahiplerinin hakları ise KVKK’nın 11. maddesinde sayılır. Hak taleplerinin şirkete iletilme usulü, Kanun’un 13. maddesinin 1. fıkrasında belirtilir; bu bilgi de Cumhurbaşkanlığı Mevzuat Bilgi Sistemi’ne dayanır.
GDPR ve KVKK, kişisel verilerin korunmasına ilişkin farklı hukuki çerçevelerdir. Analitik projenin hangi çerçevelerle ilişkili olduğunu belirlemek için veri sahiplerini, işleme faaliyetlerini ve kurum süreçlerini inceleyin. Veri envanterinde kaynağı, kullanım amacını, erişen rolleri ve saklama adımını ilişkilendirmek, proje kontrollerinin kapsamını netleştirir.
Analitik veri kümelerine erişimi rol temelli düzenleyin. Örneğin satış analistlerine yalnızca görevleri için gerekli müşteri alanlarına erişim verin. Yetki matrisinde veri kümesini, rolü, izni ve onay sorumlusunu kaydedin. Saklama ve imha adımlarını da kullanım amacıyla ilişkilendirin. Böylece ekip, bir veri kopyasının neden tutulduğunu ve hangi süreçte kullanıldığını izleyebilir.
Yurt dışına veri aktarımı kuralları
Yurt dışına veri aktarımı, analitik proje verisinin Türkiye dışındaki bir sisteme veya alıcıya iletilmesidir. Bulut depolama, dış kaynaklı veri işleme ve farklı ülkelerdeki ekiplerin erişimi bu akışa örnek olabilir. Aktarımı tasarlarken verinin türünü, alıcıyı, kullanım amacını ve uygulanabilir KVKK koşullarını belirleyin. Hukuk ve gizlilik sorumluları aktarım senaryosunu proje başlamadan değerlendirmelidir.
Yalnızca ana depolama konumunu değil, destek erişimi ve yedekleme gibi bağlantılı akışları da haritalayın. Aktarım kaydına sistemleri, erişen rolleri ve veri hareketinin amacını ekleyin. Bulut hizmeti veya işleme düzeni değiştiğinde kaydı yeniden gözden geçirin. Böylece veri akışını, mimari kararları ve güvenlik kontrollerini birlikte değerlendirebilirsiniz.
Kişisel verilerin anonimleştirilmesi ve takma adlandırılması
Anonimleştirme, kişinin belirlenmesini sağlayan bağlantıların geri döndürülemeyecek biçimde kaldırılmasıdır. Takma adlandırmada ise doğrudan tanımlayıcılar kodlarla değiştirilir. Örneğin raporda müşteri adını kodla değiştirmek, tek başına anonimleştirme sayılmaz. Eşleştirme anahtarını analitik kullanıcılarından ayrı tutun ve erişimini sınırlandırın. Yöntemi analiz ihtiyacına ve yeniden tanımlama olasılığına göre seçin.
Veri aktarımı ve depolaması için şifreleme kontrollerini hem hareket hâlindeki hem de saklanan veriyi kapsayacak şekilde tasarlayın. Anahtar yönetimini erişim yetkilerinden ayrı ele alın; sorumluları ve erişim kayıtlarını belgeleyin. Dönüşüm adımını, veri kümesinin kullanım amacını ve anahtarın saklandığı yeri proje kayıtlarına eklemek incelemeyi kolaylaştırır.
Süreç tabanlı risk analizinde önce iş akışlarını çıkarın: kaynak sistem, aktarım, dönüşüm, model ve rapor. Her aşamada varlığı, açıklığı, tehdidi ve mevcut kontrolü kaydedin. Ekip, riskin yeterince anlaşılmadığını görürse eksik süreç bilgilerini tamamlamalıdır. TS ISO/IEC 27001, belirli bir kapsam içindeki iş süreçlerini dikkate alan risk analizini bilgi güvenliği yönetim sistemi kapsamında ele alır.
Yazılım geliştirme hattındaki CI/CD adımlarına otomatik kod taraması ekleyin. Her değişiklikte gizli anahtar ve kimlik bilgisi gibi hassas öğeleri tarayın, bulguları sorumlu kişiye atayın. Düzeltme ve onay adımlarını dağıtım süreciyle ilişkilendirin. Böylece kod değişikliği, tarama sonucu ve onay kaydı aynı sürüm üzerinden izlenebilir.
Proje yöneticisi risk kaydını planlama, geliştirme, test ve yayına alma aşamalarında günceller. Yeni veri kaynağı, erişim rolü değişikliği veya farklı kullanım amacı yeniden değerlendirmeyi tetiklemelidir. Bu düzen, analitik projelerde veri güvenliği risklerini tek seferlik bir kontrolden çıkarıp proje kararlarına bağlar.
Risk yönetim stratejileri ve risklerin takibi
Risk yönetimi, kontrollerin uygulanmasını ve koşullar değiştiğinde yeniden değerlendirilmesini kapsar. Bulut yapılandırmalarını, kullanıcı erişimlerini ve veri akışlarını takip planına dahil edin.
Bulut tabanlı projelerde veri güvenliği risklerini azaltma
Bulut tabanlı analitik projelerinde riski azaltmak için verilerin saklandığı ve işlendiği her bileşene uygun kontrol belirleyin. Önce veri akışını, servisleri ve sorumlu rolleri kaydedin. Ardından iş için gereken en düşük erişim düzeyini tanımlayın. Örneğin rapor tüketicilerine çalışma alanı yöneticisi yetkisi vermek yerine yalnızca ihtiyaç duydukları raporlara erişim sağlayın.
Üretim, test ve geliştirme ortamlarını ayrı tutun; testlerde gerçek kişisel veriler yerine uygun biçimde dönüştürülmüş veriler kullanın. Bulut ortamındaki yapılandırma değişikliklerini onay ve kayıt adımlarına bağlayın. Yeni veri kaynağı eklendiğinde aktarım rotasını, erişen rolleri ve yedekleme konumlarını yeniden inceleyin. Bu yaklaşım, mimari değişse bile eski izinlerin sürmesini önlemeye yardımcı olur.
Stratejiyi verilerin kullanılabilirliği ve doğruluğuyla birlikte gözden geçirin. Erişim kontrolleri analiz işini gereksiz yere durduruyorsa, rol kapsamını ve iş gereksinimini yeniden değerlendirin. Risk verisinin kalitesini yüzde 100 düzeyine çıkarmak her zaman mümkün olmayabilir. Bu nedenle veri kalitesini artırma eforu, ilgili riskin yol açabileceği hasarla orantılı olmalıdır.
Veri sızıntısını önleme
Veri sızıntısını önleme, verilerin yetkisiz kişilere veya kanallara ulaşmasını engelleyen kontroller bütünüdür. Paylaşım izinlerini, dışa aktarma seçeneklerini ve rapor erişimlerini düzenli olarak inceleyin. Örneğin hassas sütunları rapor tüketicilerinden gizleyin, görev değişikliklerinde çalışma alanı üyeliğini güncelleyin. Bu kontroller aşırı yetkili hesaplardan doğabilecek erişim riskini sınırlar.
Olay müdahalesinde sorumlu rolleri, eskalasyon yolunu ve kayıtların tutulacağı yeri önceden belirleyin. Şüpheli bir paylaşım fark edildiğinde önce ilgili erişimi sınırlandırın; ardından olay zamanını, etkilenen veri kümesini ve yapılan işlemleri kaydedin. Sonraki adımda erişim kayıtlarını inceleyerek olayın kapsamını belirleyin. Bu bilgiler, düzeltici kontrolün hangi süreçte uygulanacağını netleştirir.
Bir veri kaynağına bağlanan yeni rapor veya dışa aktarma işlevi devreye girdiğinde sızıntı senaryolarını yeniden değerlendirin. Örneğin kullanıcıların indirdiği dosyaların nerede saklandığını ve kimlerle paylaşılabildiğini süreç kaydına ekleyin. Müdahale planını masa başı senaryolarıyla sınayın ve görevli kişi değiştiğinde sorumluluk bilgisini güncelleyin.
Her risk kaydında sorumluyu, mevcut kontrolü, kalan riski ve sonraki gözden geçirmeyi tetikleyecek durumu belirtin. Proje ilerledikçe risk kayıtları analiz aşamasında artabilir; incelenen bir şirkette kayıtlar planlamadan çok analiz aşamasında yükselmiştir. Bu nedenle değerlendirmeyi yalnızca proje başlangıcına bağlamayın. Yeni entegrasyon, rol değişikliği veya veri kullanım amacındaki farklılık, kaydı yeniden açma nedeni olsun.
Kontrol stratejisini de değişikliklerle birlikte güncelleyin. Verilerin doğruluğu veya kullanılabilirliği etkilendiğinde ilgili kuralları gözden geçirin, ekip için yeniden eğitim planlayın ve gerekiyorsa izleme özellikleri ekleyin. Böylece risk yönetimi bir kontrol listesini tamamlamaktan ibaret kalmaz; değişiklik, inceleme ve düzeltme adımları proje kayıtlarında izlenebilir olur.
Risklerin tanımlanması ve risk listeleri
Risk listesi, analitik projedeki tehditleri, etkilenebilecek varlıkları ve olası sonuçları ilişkilendiren çalışma kaydıdır. Sağlam bir liste oluşturmak için önce veri kaynaklarını, dönüşüm adımlarını, modelleri ve raporları çıkarın. Örneğin müşteri tablosunun CRM’den veri ambarına, oradan rapor modeline nasıl aktarıldığını izleyin. Böylece yalnızca sistemleri değil, aralarındaki veri ilişkilerini de inceleyebilirsiniz.
Her süreç için varlık, açıklık ve tehdit eşleşmesini kaydedin. Bir satış raporunda müşteri kimliği varlık, geniş kullanıcı grubuna açık dışa aktarma yolu açıklık, yetkisiz paylaşım ise tehdit senaryosudur. Veri kümelerini birleştirmek, ayrı kaynaklardaki alanlar arasında yeni ilişkiler ortaya çıkarabilir. Bu nedenle kaynak envanterini yalnızca tablo adlarıyla sınırlamayın; alanların anlamını ve kullanım amacını da belirtin.
Risk kaydındaki her maddeyi somut ve izlenebilir biçimde yazın. Aşağıdaki alanlar ekiplerin aynı senaryoyu değerlendirmesine yardımcı olur:
- Senaryo: Hangi süreçte, hangi olayın gerçekleşebileceğini yazın.
- Etkilenen varlık: Veri kümesini, raporu veya bağlantıyı belirtin.
- Açıklık ve tehdit: Örneğin, ortak hesap kullanımı ve yetkisiz erişim.
- Sonuç ve sorumlu: İş etkisini ve takip edecek rolü kaydedin.
- Kanıt ve güncellik: Kaydı destekleyen yapılandırmayı ve inceleme tarihini ekleyin.
Risk listesinin doğruluğunu paydaş beklentileriyle sınayın. Tamlık, objektiflik, uygunluk ve güncellik için kısa bir soru listesi kullanın. Örneğin veri sahibi raporda kullanılan alanları doğrularken teknik ekip aktarım adımlarını karşılaştırsın. Eksik bilgi belirsizliği artırabilir ve farklı risk senaryolarına yol açabilir. Yanıtı olmayan bir alanı varsayımla doldurmak yerine eksik bilgiyi ve sorumlusunu açıkça kaydedin.
Yapay zekâ ve makine öğrenmesi projelerinde mahremiyet riskleri, eğitim verisindeki kişisel alanların açığa çıkmasıyla veya model çıktılarının kişiyi dolaylı biçimde tanımlamasıyla ortaya çıkabilir. Veri örneklerini, özellikleri ve çıktıların kullanımını ayrı ayrı inceleyin. Örneğin nadir bir işlem bilgisi başka alanlarla birleştiğinde kişiyi belirleyebilir. Model geliştirme kaydına kullanılan kaynakları ve veri dönüşümlerini ekleyin.
Öncelik belirlerken olasılığı ve negatif etkiyi ayrı değerlendirin. İncelenen risk kayıtları arasında gerçekleşme olasılığı yüksek olanların sayısı 154, negatif etkisi yüksek olanların sayısı 222’dir. Bu değerler, risk listesindeki iki ayrı boyutun neden birlikte ele alınması gerektiğini gösterir. Ekibiniz her kayıtta olasılık gerekçesini, etkiyi ve mevcut kanıtı açıklamalıdır.
Son olarak kayıtları proje değişiklikleriyle eşleştirin. Yeni bir veri kaynağı, veri kümelerinin birleştirilmesi veya rapor kitlesinin değişmesi risk senaryosunu etkileyebilir. Örneğin satış raporuna bölge alanı eklendiğinde önceki erişim incelemesini yeniden açın. Listeyi sorumlu ve takip adımıyla güncel tutmak, analitik projelerde veri güvenliği risklerini önceliklendirmeyi ve kararları gerekçelendirmeyi kolaylaştırır.
Momentum Data Labs süreçlerinde bu yaklaşımla değerlendirmeyi tek bir sıralamaya indirgemeyin; olasılığı ve etkiyi ayrı gerekçelerle kaydedin. Bir senaryonun önceliğini belirlerken dayanak olan kanıtı ve belirsiz noktaları birlikte görünür kılın. Böylece ekipler hangi değerlendirmelerin doğrulanmış bilgiye, hangilerinin varsayıma dayandığını ayırt edebilir. Projelerde bilgi eksikliği belirsizliği artırabilir ve farklı risklerin ortaya çıkmasına neden olabilir. Eksik alanları kapatmak için veri sahibinden veya teknik sorumludan açıklama isteyin; yanıt alınana kadar kaydı tamamlanmış kabul etmeyin. Her senaryoda hangi bilginin eksik olduğu ve bunun değerlendirmeyi nasıl etkilediği anlaşılır olmalıdır.
Her risk maddesini bir varlıkla ve ilgili süreçle ilişkilendirin. Benzer görünen kayıtları birleştirmeden önce tehdit koşullarının ve olası sonuçların gerçekten örtüşüp örtüşmediğini kontrol edin. Değerlendirme değiştiğinde gerekçeyi ve destekleyici kanıtı güncelleyin, sorumlu kişinin kayıtta belirtilmesini sağlayın. Böylece liste, yalnızca risk adlarının yer aldığı bir kayıt olmaktan çıkar ve kararları izlemeye yarayan bir araca dönüşür.
Nicel ve nitel risk değerlendirme yöntemleri
Risk değerlendirmesi, olası olayların gerçekleşme ihtimalini ve analitik projeye verebileceği zararı inceler. Denetim sırasında kontrol tasarımını, uygulama kanıtlarını ve verinin analiz için yeterliliğini birlikte değerlendirin. Örneğin erişim yetkisi kâğıt üzerinde doğru tanımlanmış olabilir; kullanıcı kayıtları uygulamayı doğrulamıyorsa kontrolün etkinliğini ayrıca inceleyin.
Analitik projelerde veri güvenliği denetimi ve risk değerlendirmesi, süreç kayıtlarının, erişimlerin ve teknik kontrollerin kanıtlarla karşılaştırılmasıyla yapılır. Önce veri akışını ve kontrol sahiplerini belirleyin. Ardından risk verisinin doğruluğunu, güvenilirliğini ve bütünlüğünü sınayın. Son olarak nitel veya nicel yöntemle öncelik verin; bulguları sorumlu ve takip adımıyla ilişkilendirin.
Nitel analiz, ekiplerin uzman görüşüne dayanarak riskleri düşük, orta veya yüksek gibi seviyelerde sınıflandırmasını sağlar. Bu yaklaşım, geçmiş olay kayıtları sınırlı olduğunda veya etkiler doğrudan ölçülemediğinde kullanışlıdır. Örneğin müşteri verilerinin yanlış raporda görünmesi senaryosunda etkilenen kullanıcıları ve iş kararlarını inceleyin. Proje yöneticisinin ve paydaşların deneyimi, senaryonun anlaşılmasına ve değerlendirmeye güven duyulmasına katkı sağlar.
Nicel analiz, riskleri ortak bir hesaplama veya ölçüm çerçevesinde karşılaştırır. Risk düzeyi, gerçekleşme olasılığı ile olumsuz etkinin çarpımı olarak hesaplanır. Bu modelde olasılık tahminini destekleyen geçmiş kayıtları ve teknik kanıtları belirtin. Etkiyi değerlendirirken veri gizliliği, rapor doğruluğu ve operasyonların devamlılığı üzerindeki sonuçları ayrı ayrı ele alın. Böylece aynı seviyedeki iki riskin neden farklı öncelik aldığını açıklayabilirsiniz.
Girdiler güvenilir değilse hesaplama yanıltıcı sonuçlar üretir. Bu nedenle puanlama öncesinde verinin doğruluğunu, kalitesini, güvenilirliğini ve bütünlüğünü inceleyin. Olay kayıtları eksikse veya etki tanımları belirsizse daha fazla bilgi toplayın. Kalitesi yetersiz veriler nitel analizin yararını da azaltabilir; puan vermeden önce veri kaynağını ve değerlendirme gerekçesini doğrulayın.
Uygulamada önce her risk senaryosu için mevcut kanıtları ve varsayımları ayırın. Ardından ekip üyelerinden olasılık ve etki değerlendirmelerini bağımsız olarak alın. Görüş ayrılığı varsa senaryoyu yeniden inceleyin; örneğin aynı veri kümesini kullanan raporların farklı erişim gruplarına açık olup olmadığını karşılaştırın. Hesaplama girdilerini ve karar gerekçesini aynı değerlendirme kaydında tutun.
- Nitel değerlendirme: Uzman görüşüyle seviyeleri ve gerekçelerini kaydedin.
- Nicel değerlendirme: Olasılık ile negatif etkiyi çarpıp girdileri açıklayın.
- Veri doğrulama: Eksik veya çelişkili kanıtları puanlamadan önce tamamlayın.
- Denetim izi: Kontrol kanıtını, bulguyu ve takip kararını ilişkilendirin.
Her yeni veri kaynağı veya model değişikliği değerlendirme girdilerini etkileyebilir. Bu nedenle değişiklik sonrasında modeli ve risk puanlarını yeniden gözden geçirin. Böylece kararlar yalnızca tek bir puana dayanmaz; kullanılan kanıt, uzman değerlendirmesi ve proje bağlamı birlikte görünür olur.
Risk haritaları
Risk haritası, olasılık ve olumsuz etki değerlendirmelerini ortak bir görünümde birleştirir. Haritada yatay eksende gerçekleşme olasılığını, dikey eksende etkiyi gösterin. Her risk kaydını iki ölçüte göre konumlandırın. Böylece analitik projedeki riskleri karşılaştırabilir ve müdahale sırasını gerekçelendirebilirsiniz. Harita kayıtların yerini almaz; kararları özetler.
İncelenen 434 risk kaydının 206’sı yüksek, 157’si normal, 48’i kritik ve 23’ü düşük seviyede sınıflandırılmıştır. Bu dağılım, risk seviyelerinin tek bir kayıt grubunda nasıl farklılaştığını gösterir. Ancak sınıflandırmaların anlamı, kullanılan değerlendirme ölçütlerine bağlıdır. Kurum içi haritada her seviyenin hangi olasılık ve etki koşullarına karşılık geldiğini açıkça tanımlayın.
Aynı incelemede gerçekleşme olasılığı çok yüksek olan kayıtların sayısı 32’dir. Bu değer, çok yüksek olasılıklı kayıtların ayrıca görünür kılınmasının önemini gösterir. Bir riskin olasılığı yüksek olsa bile etkisi sınırlı olabilir; başka bir risk daha düşük olasılıkla gerçekleşip kritik sonuç doğurabilir. Bu nedenle yalnızca olasılık sırasına göre karar vermeyin. Her kaydı iki eksende değerlendirin.
Haritayı hazırlarken şu adımlar izlenebilir:
- Her risk kaydı için olasılık ve etki gerekçesini belirtin.
- Tanımlı kurum ölçütleriyle kaydı haritadaki uygun alana yerleştirin.
- Mevcut kontrolleri ve kontrol sonrasında kalan riski ayrı gösterin.
- Her öncelikli kayıt için sorumlu rolü ve takip edilecek işlemi ilişkilendirin.
Örneğin müşteri verisi kullanan bir raporda geniş erişim, yetkisiz görüntüleme olasılığını artırabilir. Erişim kontrolü bu olasılığı azaltırken veri kapsamı ve raporun kullanım amacı olası etkiyi belirlemeye yardımcı olur. Haritada hem ilk risk düzeyini hem de kontrol sonrası durumu izleyin. Böylece kontrolün riski nasıl değiştirdiği görünür hale gelir.
Renkler risk seviyelerini hızlı ayırt etmeye yardımcı olur, ancak tek başına yeterli değildir. Her hücrede risk kimliğini, sorumlusunu ve son değerlendirme gerekçesini belirtin. Harita güncellendiğinde önceki ve yeni konumları karşılaştırın. Örneğin yeni bir veri kaynağı eklendiyse ilgili risk kaydının olasılık ve etki puanlarını yeniden inceleyin.
Haritadaki sonuçları proje kararlarına bağlayın. Kritik veya yüksek seviyedeki kayıtlar için kontrolün uygulanma durumunu ve kalan riski izleyin. Normal veya düşük seviyeli kayıtları da değişiklik tetikleyicileriyle takip edin; yeni kullanıcı grubu ya da rapor dağıtımı değerlendirmeyi değiştirebilir. Böylece risk haritası statik bir görsel olmaktan çıkar ve proje izleme aracına dönüşür.
Risk seviyelerini tanımlamak, harita yapısını kurmak ve kontrol sonrası kayıtları incelemek için güvenlik ve denetim yaklaşımını değerlendirin.
Haritada bir olayı risk olarak konumlandırırken yazılım projesinde risk sayılacak bir olayın gerçekleşme olasılığı 1’den küçük olmalıdır. Araştırma verileri, haritaların farklı kayıt kümelerini incelemek için de kullanılabileceğini gösterir. Telekomünikasyon sektöründeki bir şirketin 2010-2012 arasında geliştirdiği 291 yazılım projesine ait 1658 risk kaydı incelenmiştir. Ayrıca 434 risk kaydına uygulanan K-Mean analizi verileri 99, 232, 53 ve 50 kayıt içeren dört kümeye ayırmıştır. Bu tür sonuçlar, değerlendirme ölçütleri açıklanarak haritadaki sınıflandırmalarla birlikte ele alınabilir.
Haritadaki kayıtların niteliğini değerlendirirken risk verisinin genel kalitesi, seçilmiş veri kalitesi özelliklerinin ağırlıklı ortalamasıyla belirlenebilir. Paydaş beklentileri, tamlık, objektiflik, uygunluk ve güncellik hakkındaki anket veya soru listeleriyle değerlendirilebilir. Bu ölçütler, kayıtların hangi gerekçelerle haritaya yerleştirildiğini gözden geçirmeye yardımcı olur. Bilgi güvenliği risk analizi için süreçleri, süreçlerdeki varlıkları, varlıklardaki açıklıkları ve tehditleri tanımlayın. Bu bileşenleri ilgili kayıtlarla ilişkilendirmek, haritadaki riskin hangi süreç ve varlıklarla bağlantılı olduğunu açıklar. Böylece değerlendirme hem olasılık ve etkiyi hem de risk verisinin niteliğini kapsar.
Momentum Data Labs: Fabric Geçiş ve Modernizasyon
Momentum Data Labs, analitik altyapısını modernize ederken güvenlik ve yönetişim kontrollerini birlikte ele alır. Microsoft Fabric Geçiş ve Modernizasyon Danışmanlığı, mevcut veri akışları ve mimari ihtiyaçlar doğrultusunda geçiş planlamasına odaklanır. Böylece risk kayıtlarında belirlenen erişim, veri işleme ve izleme gereksinimleri yeni mimarinin tasarımına dahil edilebilir.
Veri ambarı veya lakehouse tasarlanırken veri kaynaklarını, dönüşüm adımlarını ve erişim modellerini birlikte değerlendirin. Mevcut Power BI modellerinin güvenilirliği ve performansı öncelik taşıyorsa Power BI Veri Modelleme ve DAX Optimizasyonu; ekibin yöntem ve yönetişim bilgisini geliştirmek gerekiyorsa Kurumsal Eğitim uygun bir sonraki adım olabilir.
Analitik ortamınızı modernize etmek veya güvenlik risklerini mimari kararlarla birlikte değerlendirmek için Momentum Data Labs ile iletişime geçin.
Güvenli analitik için bir sonraki adımı belirleyin
Analitik ortamınızı geliştirirken güvenlik kararlarını günlük çalışma biçiminizin parçası haline getirin. Analitik projelerde veri güvenliği risklerini, yeni veri kaynakları ve iş ihtiyaçları değiştikçe yeniden değerlendirin. Böylece kontroller proje belgelerinde kalmaz, ekiplerin veriyle çalışma yöntemlerine de yansır.
Bir sonraki adım olarak analitik ortamınızdaki en önemli iyileştirme alanını belirleyin ve öncelikleri iş hedefleriyle ilişkilendirin. Momentum Data Labs ile değerlendirme yaparak projeniz için uygun çalışma odağını belirleyin.
Momentum Data Labs ile iletişime geçin ve analitik ortamınız için sonraki adımı değerlendirin.
Net öncelikler ve tutarlı uygulamalar, güvenli ve sürdürülebilir analitik çalışmalar için sağlam bir başlangıç sağlar.
Sıkça Sorulan Sorular
Analitik projelerde GDPR ve KVKK gereklilikleri arasındaki farklar nelerdir?
GDPR ve KVKK, kişisel verilerin korunmasına ilişkin farklı hukuki çerçevelerdir. Projede hangilerinin geçerli olduğunu belirlemek için veri sahiplerini, işleme faaliyetlerini ve kurum süreçlerini inceleyin.
Veri aktarımı ve depolaması sırasında analitik projelerde hangi şifreleme yöntemleri kullanılmalıdır?
Veri aktarımında hareket hâlindeki, depolamada ise saklanan veriler için şifreleme kontrolleri tasarlayın. Anahtar yönetimini erişim yetkilerinden ayrı ele alın; sorumluları ve erişim kayıtlarını belgeleyin.